楽天モバイルのオリジナルスマホ4機種、Android Verified Bootにテスト用鍵が使われている問題をJVNが公表
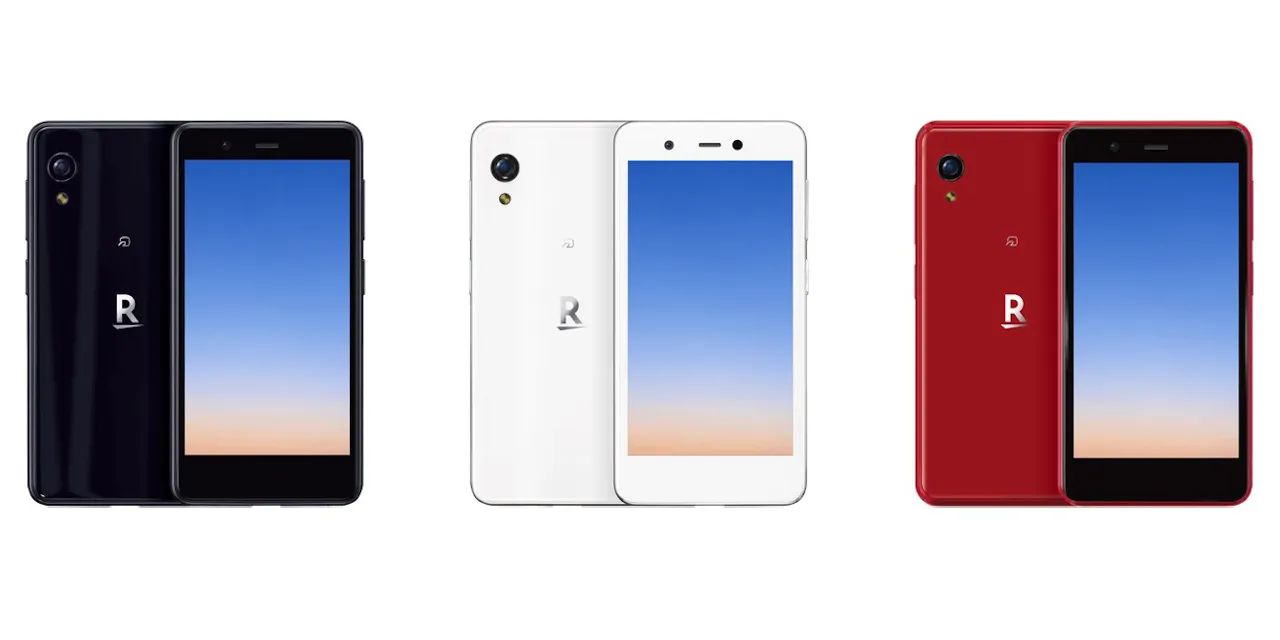
JVN(Japan Vulnerability Notes)は2026年10月14日、楽天モバイルが提供するサポート終了済のオリジナルスマートフォン4機種に関する脆弱性情報「JVN#47427200」を公開しました。
内容は、Android Verified Boot(AVB)機能にAOSP(Android Open Source Project)のテスト用鍵が使われている問題です。
影響を受ける製品
対象は次の4機種で、いずれも「すべてのバージョン」が該当します。
Rakuten Mini
Rakuten Hand
Rakuten Hand 5G
Rakuten BIGs
想定される影響
対象の端末に物理的にアクセスされた場合、細工されたシステムイメージをインストールされるおそれがあります。
脆弱性の種類は、脆弱な認証情報の使用(CWE-1391)です。CVSS v4.0の基本値は7.0、CVSS v3.0の基本値は6.6とされています。CVE番号は CVE-2026-107153、JVN iPediaの番号は JVNDB-2026-000147 です。
JVNが示す対策
JVNは、現行製品の利用を停止し後続製品へ乗り換えるよう案内しています。開発者によると当該製品はすでにサポートが終了しているためです。
JVNとJPCERT/CC、IPAについて
JVNは、日本で使われているソフトウェア製品の脆弱性情報と対策情報を提供するポータルサイトです。JPCERTコーディネーションセンター(JPCERT/CC)と、独立行政法人情報処理推進機構(IPA)が共同で運営しています。共同運営は2004年7月から続いています。
JPCERT/CCは、一般社団法人です。インターネット上で起きる侵入やサービス妨害などのセキュリティインシデントについて、国内の報告の受け付けや対応の支援を行っています。発生状況の把握、手口の分析、再発防止策の検討や助言も、技術的な立場から担っています。特定の政府機関や企業から独立した、中立の組織とされています。
IPAは、脆弱性の届出を受け付ける機関です。「情報セキュリティ早期警戒パートナーシップ」という国内の枠組みでは、IPAが受付機関を務めます。同じ枠組みで、JPCERT/CCは製品開発者との調整を行う調整機関です。
この枠組みでは、発見者がIPAに届け出た脆弱性関連情報がJPCERT/CCに通知されます。JPCERT/CCは、関係する製品開発者を特定して通知し、対策の調整を進めます。
出典:
JVN(JVN#47427200 楽天モバイルの複数のスマートフォンのAndroid Verified Boot機能において既知のテスト用鍵がそのまま使用されている問題)